Kidoo

Sécurité & conformité

Ce sont des données d'enfants. Voici ce qu'on en fait.

Vous êtes sur le point de confier à des inconnus les noms, les adresses, les allergies et les photos de trente familles. Cette page explique les mécanismes, pas les intentions.

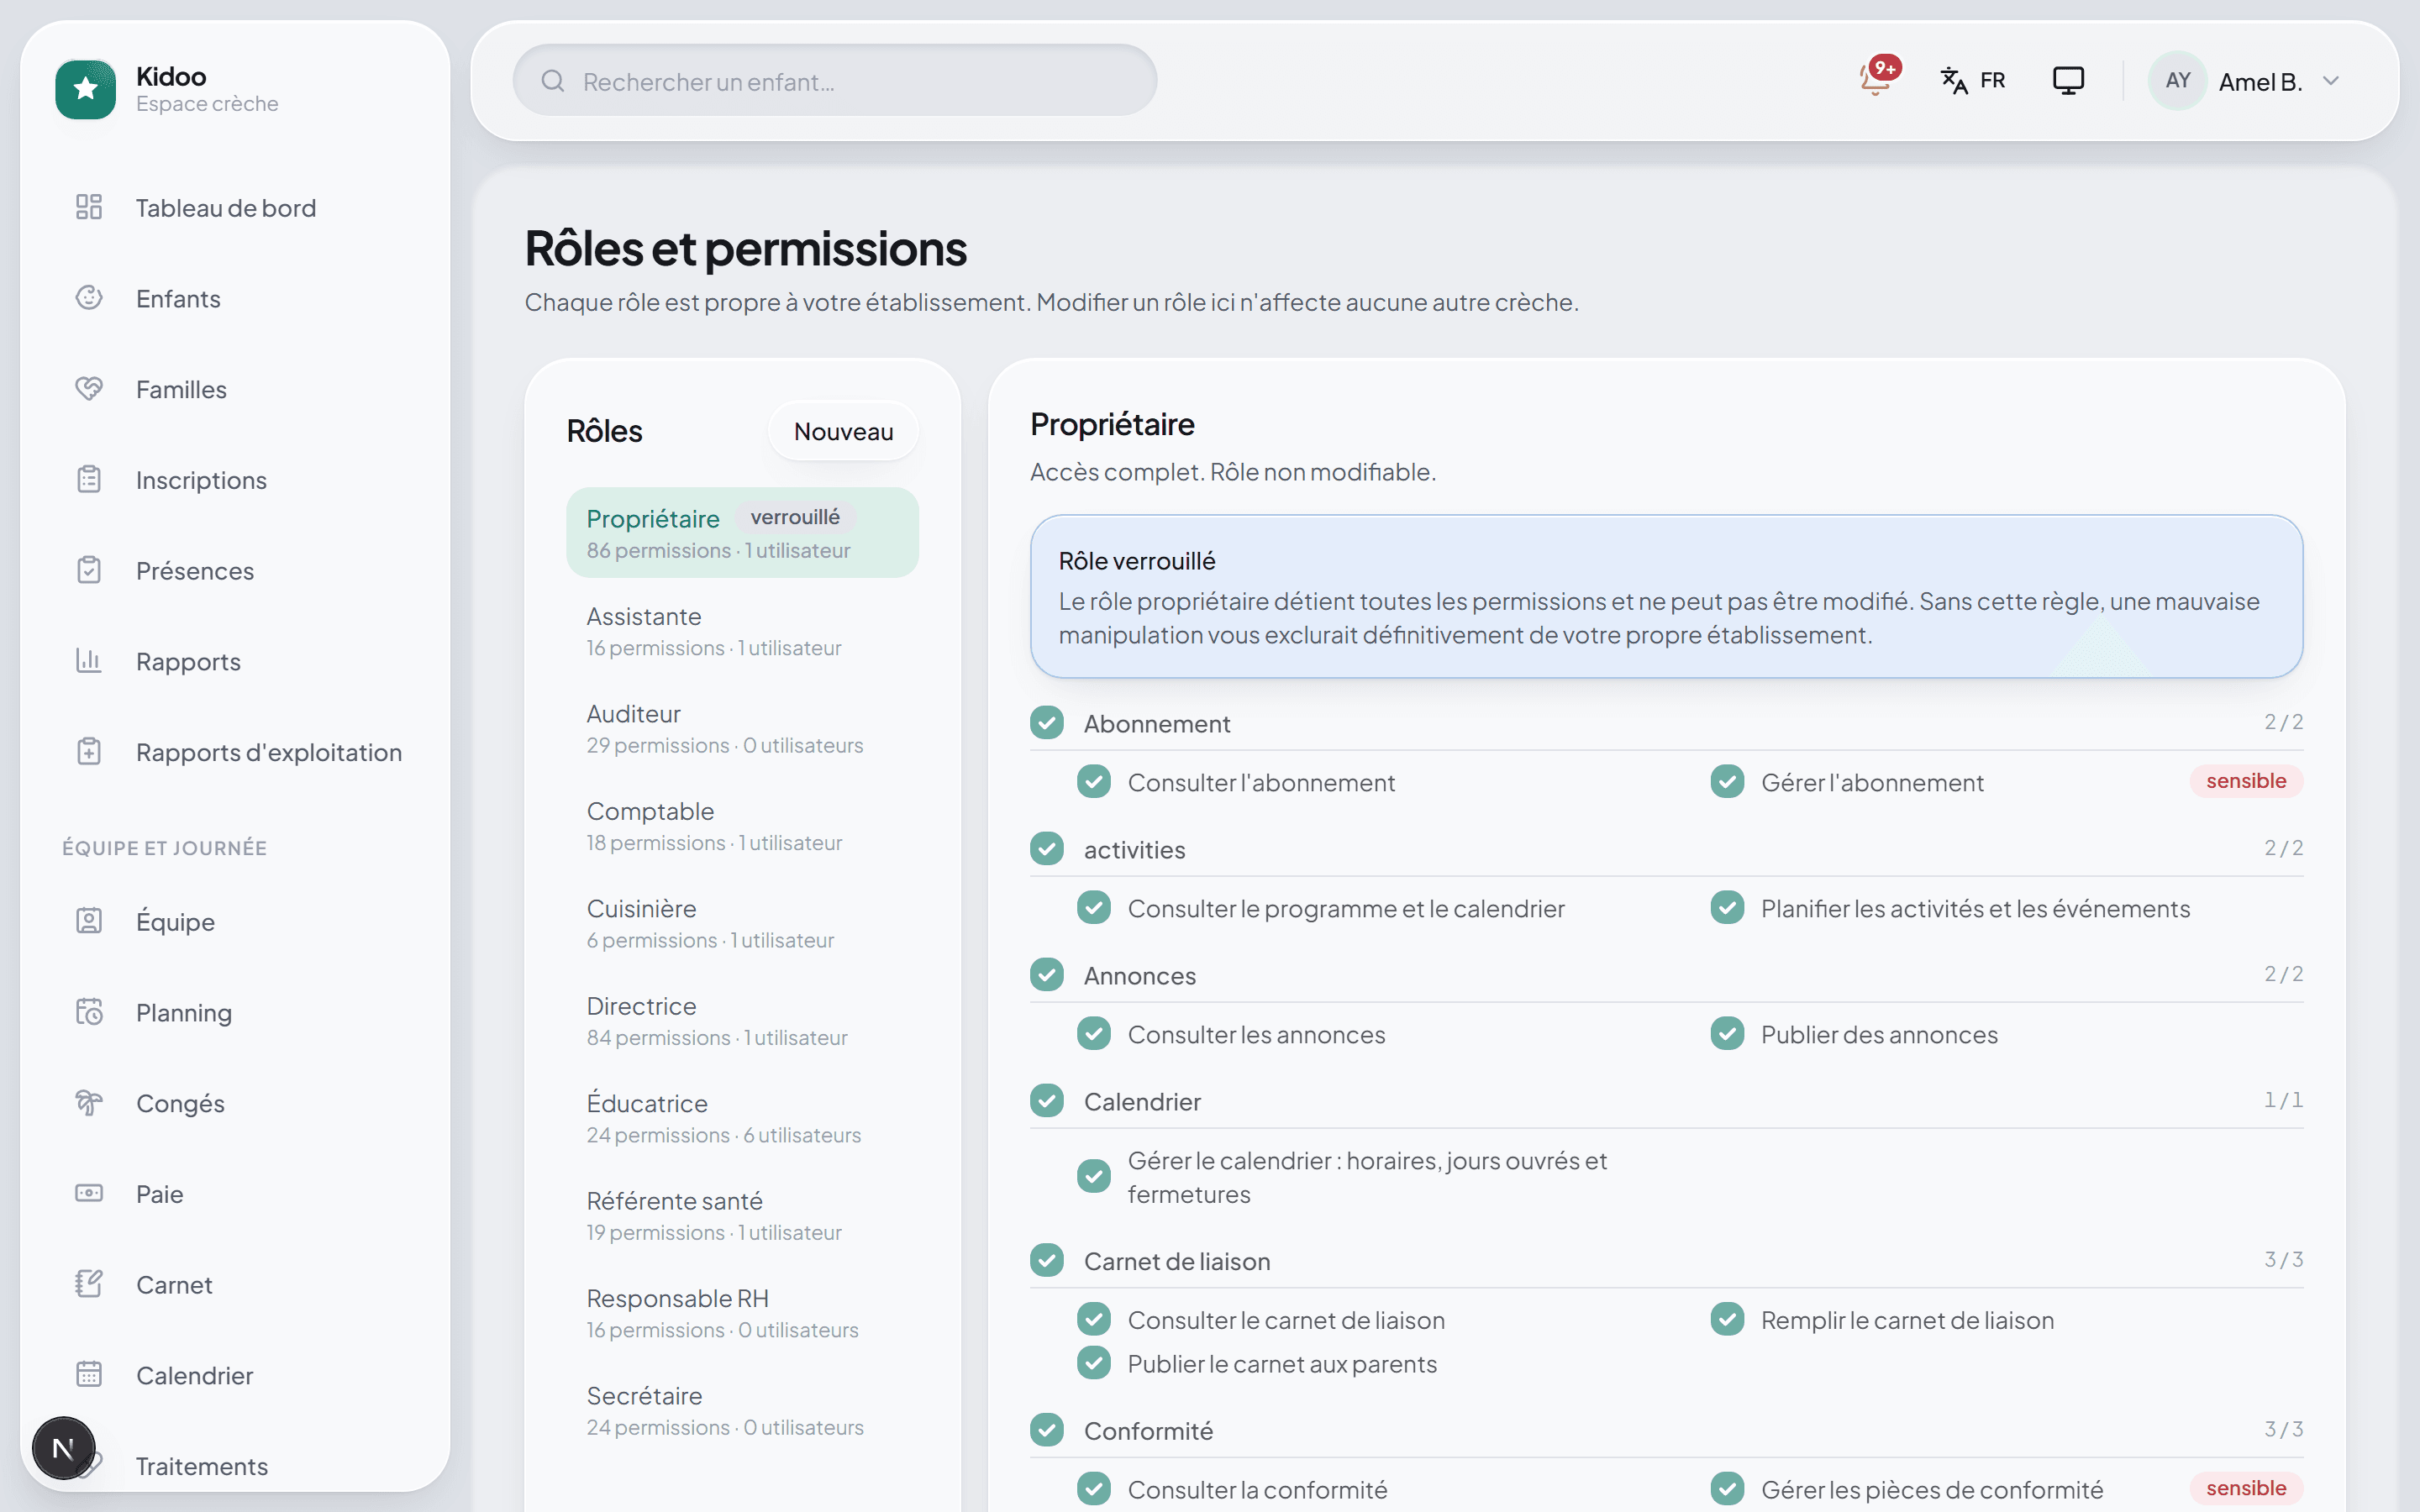
Les rôles et permissions : ce que chaque métier peut voir et faire

La base refuse, pas l'écran

Chaque table porte sa crèche, et une règle au niveau de la base filtre les lectures ET les écritures. Une requête sans contexte d'établissement ne renvoie rien — elle ne renvoie pas « tout ». Si le code applicatif oubliait un filtre, la base le rattraperait.

346 tests d'isolation, un par table, rejoués à chaque livraison.

Chacun voit son métier

67 permissions, sept modèles de rôles modifiables. La cuisinière voit les menus et les allergies, jamais un dossier médical. Une éducatrice ne voit que sa section — et là encore, c'est la base qui refuse l'enfant d'une autre section, pas un filtre d'affichage.

Un 404, pas un 403 : un 403 confirmerait que la donnée existe.

Deux mondes séparés

Le personnel de la crèche et les parents n'ont pas le même type de jeton, et aucun des deux ne peut atteindre les routes de l'autre. La console de notre équipe est encore un troisième monde, sur son propre domaine, derrière une double authentification.

Vérifié par une matrice de tests rôle × route, refus compris.

Tout est écrit

Chaque modification d'un enfant, d'une facture ou d'un rôle conserve l'ancienne valeur à côté de la nouvelle, avec qui et quand. Le journal est en ajout seul : on y écrit, on n'y corrige pas.

Y compris nos propres interventions de support.

Notre propre accès

Ce que nous pouvons voir, et comment vous le savez

La question qu'on nous pose le plus, et rarement à voix haute.

  • Nous ne pouvons pas nous promener dans vos données. Ouvrir une session de support crée un accès daté et limité.
  • La propriétaire de la crèche en est informée.
  • Chaque action pendant cette session est dans votre journal d'audit, lisible par vous.
  • En lecture seule : une session de support ne saisit rien à votre place.

Les données elles-mêmes

Où elles vivent, et comment elles reviennent

Sauvegardes

Chiffrées, envoyées chaque nuit chez un autre hébergeur que celui des serveurs. Une restauration est répétée mensuellement, pour de vrai — une sauvegarde jamais restaurée n'est pas une sauvegarde.

Vos exports

Enfants, familles, factures, paiements, dépenses, registres. Depuis le portail, quand vous voulez, sans nous le demander. Partir doit être possible sans négociation.

Les documents

Certificats, carnets, pièces d'identité : sur un stockage privé, atteints par des liens signés qui expirent en quelques minutes, et chaque consultation est enregistrée.

Ce que nous n'avons pas encore

La partie que les autres ne mettent pas sur cette page

Pas de certification externe. Aucun audit ISO ni SOC 2 n'a été conduit. Les mécanismes décrits plus haut sont testés par nous, en continu, et nous vous montrons volontiers comment.

La déclaration INPDP est une démarche que chaque établissement doit faire pour son propre traitement de données. Nous vous accompagnons sur ce qui nous concerne — hébergement, durée de conservation, sous-traitance — mais nous ne la faisons pas à votre place.

Le paiement en ligne passe par Flouci et D17 : nous ne voyons ni ne stockons de numéro de carte, et nous ne pourrions pas.

Une question précise ? Écrivez-nous

Regardez-le fonctionner avant de nous croire

Trente jours avec vos vraies données, et un export possible dès le premier jour.